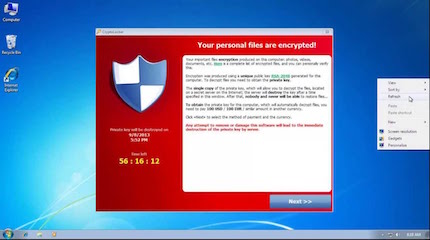
 Negli ultimi giorni la Polizia Postale e delle Comunicazioni ha registrato una nuova ondata di attacchi attraverso invio di mail contenenti il noto virus Cryptolocker.
Lo scenario è il seguente: l’ignaro utente riceve sulla propria casella di posta elettronica un messaggio che fornisce indicazioni ingannevoli su presunte spedizioni a suo favore oppure contenente un link o un allegato a nome di istituti di credito, aziende, enti, gestori e fornitori di servizi noti al pubblico.
Cliccando sul link oppure aprendo l’allegato, solitamente un documento in formato pdf o zip, viene iniettato il virus che immediatamente cripta il contenuto delle memorie dei computer, anche di quelli eventualmente collegati in rete.
A questo punto si realizza il ricatto dei criminali informatici che richiedono agli utenti, per riaprire i file e rientrare in possesso dei propri documenti, il pagamento di una somma di alcune centinaia di euro in bitcoin a fronte del quale ricevere via e-mail un programma per la decriptazione.
“E’ importante non cedere al ricatto – spiega la Polizia di Stato – anche perché non è certo che dopo il pagamento vengano restituiti i file criptati.
Il consiglio è quello di tenere sempre aggiornato il software del proprio computer, munirsi di un buon antivirus, fare sempre un backup,ma soprattutto fare attenzione alle mail che ci arrivano, specialmente se non attese, evitando di cliccare sui link o di aprire gli allegati, sono i consigli più importanti da seguire per impedire l’infezione del Cryptolocker”.
Per maggiori informazioni e assicurare un contatto diretto e continuativo con il cittadino, si può fare riferimento anche al Commissariato di Polizia on line, all’indirizzo www.commissariatodips.it.
Il portale è stato integrato con apposita app scaricabile gratuitamente dal proprio smartphone o dall’iPad per consentire di venire incontro alle crescenti richieste di assistenza e di aiuto degli utenti della Rete.
30